Caderno técnico do modelo TRAMA. Como fechar cada uma das seis lacunas de cobertura de engenharia com técnicas de IA que funcionam — com os prompts, o harness, as classes de modelo, as chaves de junção entre logs e vulnerabilidades, o índice de risco que decide a ação, e o capítulo que quase todo programa de segurança subestima: o insider e o mercado de credenciais.
Se você ainda não leu a Parte I, leia aqui: Da lacuna ao controle – Parte I
Se você ainda não leu a Parte II, leia aqui: Da lacuna ao controle – Parte II
Este é o último texto do artigo Da Lacuna ao Controle. A Parte I mapeou as seis lacunas de cobertura de engenharia; a Parte II detalhou o harness — cinco agentes, dois portões — e os seis prompts que fecham cada lacuna. O texto a seguir parte dessa base para tratar priorização de risco e o fator humano.
CRUZAMENTO
Sem chave de junção, não existe score. Existe opinião.
A pergunta “como cruzar logs, dados e informação de vulnerabilidade para chegar a um risco baixo” tem uma resposta antes da fórmula: identificar o que, exatamente, permite que duas linhas de fontes diferentes se refiram à mesma coisa.
Na maioria das organizações essa junção falha silenciosamente. A varredura de composição conhece o componente por um identificador de pacote; o cluster conhece a carga por um identificador de imagem; o provedor de identidade conhece o ator por um sujeito; a rede conhece uma quíntupla; o catálogo de dado conhece uma tabela. Ninguém conhece o serviço. Sem essa chave comum, o cruzamento vira planilha manual — e é por isso que a fila de correção está invertida.
A decisão de engenharia que resolve isso é modesta e barata: toda linha de telemetria carrega o identificador do contrato, injetado como atributo de recurso no momento da admissão da carga. Cobertura de intenção deixa de ser uma métrica de governança e vira pré-requisito técnico da correlação.
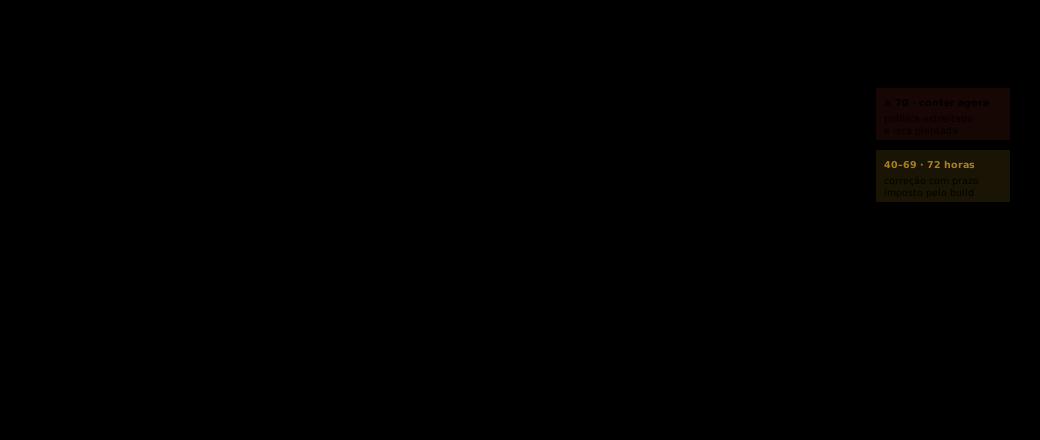
A fórmula
Deliberadamente simples e auditável. Um analista precisa conseguir refazer a conta à mão e chegar ao mesmo número — se não conseguir, o modelo virou caixa-preta e a decisão automática deixa de ser defensável.
Note o que não está na fórmula: a nota de severidade teórica. Ela não entra em nenhum termo. Isso é intencional e é sustentado pelos dados — apenas cerca de 2,3% das vulnerabilidades classificadas como altas ou críticas sofrem tentativa de exploração, enquanto 28% das efetivamente exploradas carregam nota apenas média.17 Usar severidade como eixo de fila é o que produz a inversão observada, em que o que tem alta probabilidade de exploração demora 109 dias e o resto, 76.
O exemplo que reorganiza a fila
Duas vulnerabilidades reais em um mesmo inventário, na semana em que chegam. A primeira tem severidade teórica muito maior. A segunda é a que precisa de contenção hoje.
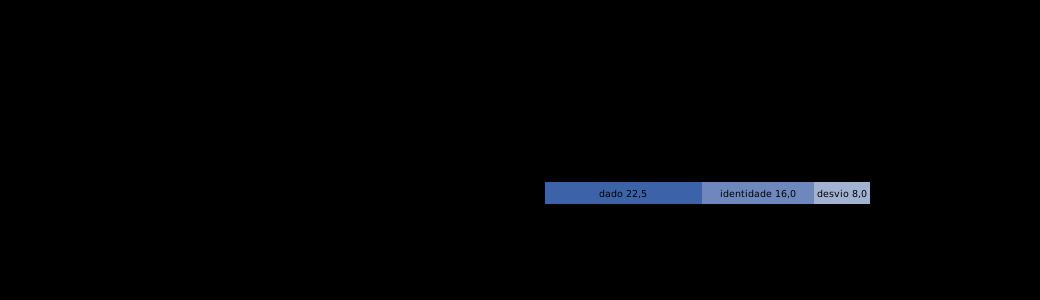
Como o índice previne o vazamento, e não só prioriza a fila
Aqui está a diferença entre este desenho e um programa convencional de gestão de vulnerabilidades. Um índice alto não gera apenas um chamado com prazo. Ele reescreve a política em produção, porque o compilador de contrato é o mesmo que gerou a política original.
- Estreitamento temporário do envelope. Enquanto a correção não chega, o compilador emite uma política mais restritiva para aquele serviço: egresso reduzido aos destinos com maior volume histórico, teto de volume abaixado para o p95 em vez do p99 com folga, e classes de dado sensíveis exigindo reautenticação. É contenção derivada da intenção, com data de validade automática atrelada ao fechamento da correção.
- Isca plantada no caminho. Uma credencial que, pelo contrato, jamais deveria ser usada a partir daquele componente. Se a vulnerabilidade for explorada, o uso da isca é sinal de precisão altíssima e dispara ação na faixa azul em segundos — sem depender de o desvio comportamental cruzar limiar.
- Detecção específica ativada. A regra que observa exatamente o desvio de envelope daquele componente entra em vigor com prioridade elevada e permanece até a correção.
- Vinculação com o relógio de contenção. Cada um desses três controles nasce já classificado na faixa de autonomia derivada da reversibilidade e do raio de impacto declarados. Não há decisão de comitê no meio.
Correlacionar por etiqueta de imagem em vez de digest, e por nome de host em vez de identificador de carga. Ambos são mutáveis, e ambos produzem junções que parecem corretas por meses até que um redeploy silencioso associe a vulnerabilidade errada ao serviço errado. Use identificadores imutáveis e mantenha o caminho de alcance nas arestas, não apenas a existência do nó — a pergunta que importa não é “este componente está aqui?”, é “existe caminho da entrada externa até esta função?”.
INSIDERS
A porta mais barata da organização tem preço de tabela.
Enquanto os programas de segurança discutem detecção de exploração, o mercado criminoso resolveu o problema de acesso de outro jeito: comprando. E o preço é público.
Comece pelo custo do problema. O estudo de referência para 2026 coloca o custo médio anual de risco de insider em US$ 19,5 milhões por organização, contra US$ 17,4 milhões no ano anterior, com 53% dos incidentes causados por negligência, 27% por insider malicioso e 20% por roubo de credencial. O incidente de roubo de credencial é o mais caro por evento, em US$ 842.462, e o tempo médio de contenção está em torno de 67 dias.2021
A parte que mudou de natureza é o recrutamento. Análises de fóruns e canais fechados descrevem uma economia estruturada, com corretores, serviço de custódia de pagamento e até bônus de indicação, ligando funcionários dispostos a vender acesso a fraudadores e grupos de extorsão.22 Em julho de 2026, um levantamento identificou 12.653 comunicações relacionadas a insiders, com 1.132 publicações únicas — e o dado mais desconfortável: mais de 75% vieram de insiders anunciando o próprio acesso, não de criminosos procurando. 58,6% atingiram setores fora do trio historicamente mais afetado, o que sugere migração deliberada para parceiros de cadeia, hubs logísticos e prestadores especializados — exatamente onde a supervisão é mais fraca.23
Os valores praticados são modestos: entre US$ 3.000 e US$ 15.000 por acesso ou dado, pagos em criptomoeda, com pedidos específicos e recorrentes — desativar a proteção de endpoint, fornecer credencial de rede privada, instalar ferramenta de acesso remoto, exportar uma base de clientes.24 Um grupo de extorsão chegou a oferecer 15% do resgate a um funcionário em troca de acesso à rede.21 E há o vetor de contratação: infiltração por trabalhadores de tecnologia com identidade forjada cresceu 220% em doze meses, com mais de 320 empresas afetadas.21
O mercado de credenciais, em três camadas
O caminho de uma credencial roubada é previsível e rápido. Um coletor infecta uma máquina e empacota tudo o que o navegador guardava — senhas, cookies de sessão, preenchimento automático, e a URL exata onde cada credencial era usada. Esse pacote vende por US$ 5 a 50. Em 12 a 24 horas, verificadores automáticos testam os pares contra serviços reais; o que estiver vivo é revendido como acesso confirmado, com margem de 20 a 500 vezes. O ciclo completo, da infecção à listagem, cabe em 48 horas.25
Na camada de commodity, a inflação de oferta destruiu o preço: 2,86 bilhões de credenciais comprometidas circularam em 2025.26 No topo, o movimento é oposto. O preço-base médio das listagens de corretores de acesso inicial em cinco fóruns saltou de cerca de US$ 2.726 em 2024 para US$ 113.275 no segundo semestre de 2025 — um salto influenciado por poucas listagens de alvos de altíssima receita, mas cuja direção é inequívoca: mais de 70% das ofertas incluem algum grau de privilégio, e cerca de 40% das listagens com preço conhecido ficam entre US$ 500 e US$ 1.000.2627
A conclusão operacional é curta e cara: um par de usuário e senha correto deixou de ser evidência de identidade. Se a arquitetura de autenticação ainda o trata assim, ela está calibrada para um mercado que não existe mais.
O caso brasileiro que resume tudo
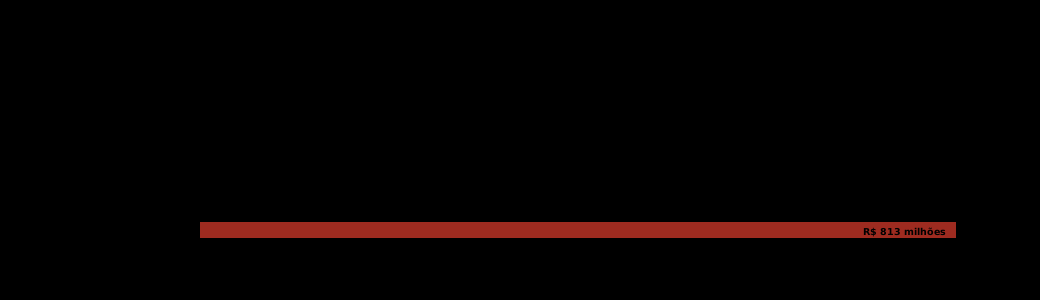
Na noite de 30 de junho de 2025, uma credencial de um operador de tecnologia de uma prestadora homologada foi usada para acessar contas reserva mantidas por instituições financeiras no banco central. O funcionário foi preso e confessou ter recebido R$ 15 mil — cinco mil pela senha e pelo login, mais dez mil pelas informações sobre a estrutura e os procedimentos de transferência. A investigação federal concluiu que o esquema desviou mais de R$ 813 milhões. Sete instituições foram suspensas do arranjo de pagamento instantâneo, e em setembro de 2025 o regulador publicou um pacote de resoluções criando pela primeira vez um regime formal de credenciamento para prestadores de serviço de tecnologia da informação nesse ecossistema.282930
O que o modelo faz com isso
Nenhuma das contramedidas abaixo depende de identificar a pessoa mal-intencionada. Todas dependem de o comportamento divergir do envelope declarado — o que é a diferença entre um programa de segurança e um programa de vigilância.
- A isca é o melhor detector de credencial vendida. Porque o comprador testa o que comprou. Uma credencial derivada do contrato, que jamais deveria autenticar de fora dos caminhos declarados, gera sinal de precisão praticamente perfeita no momento da verificação — que costuma acontecer horas antes do uso real. Este é o único sinal do modelo que dispara ação sozinho, sem corroboração comportamental.
- Correlação com exposição externa, no caminho azul. Credencial corporativa observada em coleta externa aciona invalidação de sessão e rotação em segundos, sem chamado e sem triagem. Dado o ciclo de 48 horas entre infecção e listagem, qualquer processo com humano no meio chega depois do comprador.
- Vinculação da sessão ao dispositivo e à rede. Como o roubo de cookie de sessão contorna a cerimônia de autenticação por completo, o controle que importa não é mais fator de autenticação: é a sessão deixar de ser transferível. A credencial roubada passa a valer menos no mercado, o que também é um efeito de dissuasão.
- Os pedidos do recrutador são detectáveis como classe. Desativar proteção de endpoint, instalar ferramenta de acesso remoto, criar regra de encaminhamento de mensagem, exportar base em volume atípico — são exatamente os quatro itens que aparecem nos anúncios. Tratados como assinatura de recrutamento, e não apenas como evento de malware, formam um conjunto de detecção pequeno, específico e de altíssimo valor.
- Dupla custódia para ação de raio grande. Nenhuma identidade única deveria conseguir mover valor ou exportar base além do envelope. No caso brasileiro, o que estava disponível a uma credencial isolada era desproporcional a qualquer classificação de reversibilidade.
- A cadeia é parte do escopo. Com violações envolvendo terceiros em 48% do total e a migração observada do recrutamento para prestadores especializados, exigir contrato de intenção do fornecedor crítico deixa de ser cláusula contratual e passa a ser requisito técnico de integração.
Monitoramento de insider degenera com facilidade em vigilância de pessoas, e no Brasil isso tem consequência legal e trabalhista antes de ter consequência técnica. Três regras que mantêm o programa defensável: monitore ações sobre ativos, não pessoas; trabalhe com identificadores pseudonimizados e agregação, com reidentificação apenas mediante processo formal e registrado; e escreva no contrato de intenção qual sinal é coletado e por quê, exatamente como se faz com dado de cliente. O prompt P5 deste caderno codifica essas restrições porque elas não podem depender da disciplina de quem escreve a consulta.
VERIFICAÇÃO
Trinta perguntas cujas respostas são verificáveis.
Cada item abaixo tem resposta objetiva e evidência associada. Se a resposta for “acho que sim”, é não.
| Frente | Verificação |
|---|---|
| Intenção | Qual o percentual de serviços em produção cujo contrato compila em política sem erro? · Toda linha de telemetria carrega o identificador de contrato? · Qual a latência mediana entre mudança de código e atualização do contrato? |
| Harness | O avaliador é um agente diferente do gerador? · Ele tem saída de rede? · Existe piso por critério, ou a decisão usa média? · Achado sem passo a passo reproduzível é descartado automaticamente? |
| Portões | Algum controle inferencial pode reprovar sozinho? · Toda regra de detecção referencia a linha do contrato que a originou? · A política gerada é validada por esquema antes de ir a produção? |
| Correlação | Existe uma chave comum entre inventário, execução, identidade e dado? · A junção usa digest imutável ou etiqueta mutável? · O grafo guarda o caminho de alcance ou apenas a existência do nó? |
| Priorização | Alcançabilidade é calculada por análise estática ou inferida por modelo? · A severidade teórica influencia a fila em algum ponto? · Qual o tempo até correção separado por faixa de índice? |
| Contenção | Quais ações estão pré-autorizadas na faixa reversível? · O caminho de reversão de cada uma foi exercitado em teste nos últimos 90 dias? · Qual o p99 de latência por classe de ação? |
| Identidade | Qual a proporção entre identidades não humanas e humanas? · Quantas têm dono atribuído? · Qual a idade mediana da credencial? · Sessões são vinculadas a dispositivo e rede? |
| Iscas | Existem iscas derivadas de contrato em produção? · O uso de isca dispara ação sem corroboração? · Quando foi a última vez que uma foi acionada, e o que aconteceu? |
| Insider | Desativação de proteção de endpoint e instalação de ferramenta de acesso remoto são tratadas como classe de sinal? · Existe dupla custódia para ações de raio grande? · O monitoramento é por ação sobre ativo ou por pessoa? |
| Cadeia | Fornecedores críticos entregam contrato de intenção? · Dependências vêm de registro interno com atraso de adoção? · Existe verificação de proveniência antes da execução? |
| Agentes | Algum agente reúne dado privado, conteúdo não confiável e canal externo no mesmo contexto? · Ferramentas têm esquema estreito ou acesso a linha de comando de nuvem? · Agentes têm contrato de intenção próprio, como qualquer identidade não humana? |
| Custo | Existe métrica de custo por decisão? · Ela tem dono nomeado e cadência de revisão? · Alguma chamada a modelo generativo está no caminho crítico da contenção? |
A última pergunta é a que mais separa arquiteturas que funcionam das que apenas parecem funcionar. Se houver uma chamada a modelo generativo entre o sinal e a contenção, o orçamento de cinco segundos não existe — existe uma expectativa.
FECHO
O que este caderno assume, e onde ele pode estar errado.
Três premissas sustentam tudo o que foi descrito, e vale explicitá-las para que possam ser atacadas.
A primeira é que a alcançabilidade pode ser calculada de forma confiável o suficiente para servir de portão multiplicativo. Em linguagens e arquiteturas com muita reflexão, carregamento dinâmico ou chamadas entre processos, essa hipótese enfraquece — e nesses ambientes o fator deve ser tratado como 0,3 por padrão, nunca como 0, até que exista evidência específica.
A segunda é que a organização consegue declarar intenção. Em domínios onde as regras de negócio são genuinamente obscuras, o contrato fica vazio e o modelo perde a sua fonte de verdade. Esse é o cenário em que abordagens dirigidas por especificação reconhecidamente têm pior desempenho, e vale ser honesto: um modelo mais capaz não resolve fronteira mal definida, apenas falha com mais confiança.8
A terceira é que a contenção automática reversível tem custo operacional menor que o risco que evita. Isso é verdade em ambientes com boa engenharia de reversão e falso em ambientes onde revogar uma sessão significa abrir um chamado com o fornecedor. A taxa de reversão em 24 horas é justamente a métrica que revela em qual dos dois a organização está — e ela deve ser medida em modo sombra antes de qualquer ativação.
Como no primeiro volume, três perguntas para a comunidade — e estas são mais específicas, porque agora há uma fórmula na mesa:
- Qual peso você daria a cada componente do índice na sua realidade, e por quê? A distribuição proposta aqui é defensável, não canônica.
- Sua organização conseguiria calcular o fator de alcançabilidade hoje, para quantos por cento do inventário?
- Você tem alguma isca em produção? Quando foi a última vez que ela foi acionada — e o que aconteceu nos cinco segundos seguintes?
FONTES
Referências do Volume II
Veracode. 2026 GenAI Code Security Report, jul. 2026. veracode.com
Thoughtworks e Martin Fowler. The Future of Software Engineering — Retreat Findings, Engelberg, jun. 2026. thoughtworks.com
Wei Zhang e Jessie Jie Xia. Structured-Prompt-Driven Development (SPDD), martinfowler.com, abr. 2026. martinfowler.com
Prithvi Rajasekaran. Harness design for long-running application development, Anthropic Engineering, mar. 2026. anthropic.com
Thoughtworks. The VibeSec reckoning: why prompting your AI to be secure isn’t enough, mai. 2026, publicado originalmente em martinfowler.com. martinfowler.com
Birgitta Böckeler. Harness engineering for coding agent users e Maintainability sensors for coding agents, martinfowler.com, 2026. martinfowler.com
Cloud Security Alliance. Non-Human Identity and Agentic AI Governance, 2026; e análises derivadas sobre proporção entre identidades. cloudsecurityalliance.org
Compilação de indicadores de identidade de máquina para 2026, incluindo dados do DBIR sobre credencial não humana sem dono. aicybersecurityforum.com
Picus Security. Vulnerability prioritization in 2026: why CVSS isn’t enough, abr. 2026, com dados da FIRST sobre exploração efetiva por faixa de severidade. picussecurity.com
OWASP GenAI Security Project. Top 10 for LLM Applications 2026 e Top 10 for Agentic Applications. genai.owasp.org
Cycode. OWASP Top 10 for Agentic Applications 2026 explained, jul. 2026, incluindo o caso da extensão de desenvolvimento comprometida. cycode.com
Ponemon Institute e DTEX. 2026 Cost of Insider Risks: Global, mai. 2026. Estudo com 354 organizações e 7.490 incidentes analisados. ponemon.org
Compilação verificada de estatísticas de ameaça interna para 2026, com dados de CrowdStrike, Mandiant e Coveware. stingrai.io
TrendAI / Trend Micro, via IT Pro. Hackers are building a global insider threat recruitment network, ago. 2026. itpro.com
Flashpoint. Insider threat report: dark web recruitment and access trends, dados de julho de 2026. flashpoint.io
Check Point Research. Cyber criminals are recruiting insiders in banks, telecoms and tech, dez. 2025. checkpoint.com
CybelAngel. Infostealer logs: what happens to stolen credentials, jun. 2026. cybelangel.com
DarkOwl. Dark web pricing intelligence as an enterprise risk signal, 2025–2026, com dados de KELA, Flashpoint e Rapid7. darkowl.com
SOCRadar. Dark Web Price Index 2026, jul. 2026. socradar.io
CNN Brasil. PF prende 21 pessoas responsáveis por ataque hacker que afetou o Pix, out. 2025; e cobertura sobre o valor pago ao operador de tecnologia. cnnbrasil.com.br
Vigilant. Um ano depois do maior ataque cibernético financeiro do Brasil, jul. 2026, incluindo o regime de credenciamento criado em setembro de 2025. vigilant.com.br
ESET. O que aprendemos com o caso da C&M Software, set. 2025. welivesecurity.com
As referências 1 a 12 estão no Volume I. Padrões e especificações abertas citadas ao longo do texto — inventário de software, declaração de exploitabilidade, atributos de recurso em telemetria, identidade de carga de trabalho, vinculação de token — foram mencionadas por nome genérico por serem especificações públicas, não produtos.
Rogério Athayde – CTO da Keeggo