
A movimentação lateral mais rápida registrada em 2025 levou 27 segundos. O ciclo médio global para identificar e conter uma violação continua medido em centenas de dias. Nenhum reforço de equipe fecha essa distância — e nenhuma ferramenta nova, sozinha, também. Este artigo propõe um caminho diferente: fazer a especificação de software virar política de runtime, tirar a IA generativa do caminho crítico da contenção e caber a resposta em cinco segundos.
Se você ainda não leu a Parte I, leia aqui: Parte I — 27 segundos contra 241 dias
Esta é a continuação de “27 segundos contra 241 dias”. A Parte I mostrou o descompasso entre a velocidade do ataque (27 segundos a 29 minutos) e o tempo médio de contenção (241 dias), diagnosticou as seis lacunas de cobertura de engenharia, e apresentou a tese: as três inversões que sustentam este modelo — a detecção nasce do contrato e não do relatório de ameaça, a IA sai do caminho crítico da contenção, e quem avalia o controle não pode ser quem o gerou. O texto a seguir parte dessa base.
O MODELO
TRAMA: cinco camadas, um laço fechado.
TRAMA é um modelo de arquitetura de defesa, não um produto e não uma pilha de ferramentas. Descreve cinco camadas e, principalmente, os contratos entre elas. Qualquer implementação que respeite esses contratos serve.
T — Tecido de intenção
Toda mudança relevante carrega um contrato executável, versionado no mesmo repositório do código. Ele não descreve como o serviço funciona; descreve o envelope dentro do qual ele tem permissão de operar. Cobertura de intenção vira uma métrica auditável: o percentual de serviços em produção com contrato que compila. Documento que não compila em política não conta.
Junto ao contrato, uma camada de contexto governada — um índice sobre repositórios, chamados, runbooks, infraestrutura como código e canais internos — dá aos agentes de defesa a realidade organizacional em que a decisão acontece. A escolha aqui é deliberadamente por soluções abertas e auto-hospedáveis: o argumento de soberania e controle já superou o argumento de custo, e há precedente de mercado mostrando que uma abordagem aberta de busca corporativa se conecta a dezenas de fontes internas sem impor um ciclo longo de aquisição.
R — Regência adversarial
Três papéis, comunicando-se por arquivos e não por chamadas encadeadas — o padrão que se mostrou mais estável em execuções longas.
- Planejador. Expande a mudança em um plano de ameaça e verificação: o que pode dar errado, o que precisa ser provado, com que evidência.
- Gerador. Produz os controles — política de runtime, regras de detecção, testes adversariais, correções.
- Avaliador. Tenta quebrar o controle sem quebrar o teste, e pontua contra critérios com limiar duro. Antes de qualquer geração, gerador e avaliador negociam um contrato de verificação: o que significa “detectado” para esta mudança e como isso será provado.
O julgamento é misto por desenho: verificação determinística (linters, análise estática, casamento de padrões, execução simbólica onde couber) combinada com julgamento por modelo. Nenhum dos dois isolado é confiável o bastante.
A — Análise comportamental contínua
Aqui há uma transposição direta de um movimento que o mercado financeiro brasileiro já fez. Ao adquirir uma empresa de inteligência de dados em 2024, um banco digital passou a treinar modelos de base autossupervisionados sobre dados próprios de primeira mão, servindo centenas de modelos específicos para domínios como risco e cobrança a partir de uma mesma representação aprendida.10
A defesa pode fazer exatamente isso com a própria telemetria: sequências de eventos de identidade, rede, carga de trabalho e acesso a dado, treinadas de forma autossupervisionada, produzindo representações vetoriais por usuário, serviço e dispositivo. Em vez de centenas de regras escritas à mão, cabeças específicas sobre uma representação compartilhada.
Dois pontos são decisivos. Primeiro, a inferência no caminho quente é busca vetorial e distância — microssegundos, não uma chamada a modelo generativo. Segundo, o contrato de intenção fornece o sinal de supervisão: o normal deixa de ser apenas “o que costuma acontecer” e passa a ser “o que foi declarado”. É a combinação dos dois sinais que sustenta a decisão: o desvio de contrato é determinístico e de alta precisão; o desvio comportamental é estatístico e de alta cobertura. Aciona-se quando ambos concordam, ou quando um deles cruza um limiar duro sozinho.
M — Motor de resposta
É a camada que precisa caber em cinco segundos, e a próxima seção é inteiramente dedicada a ela.
A — Aprendizado governado
Todo incidente fecha o laço no artefato, não no código. Corrige-se o contrato primeiro; a política, a detecção e o teste são regerados a partir dele. Legado sem contrato tem um caminho próprio: contém-se o incidente primeiro e, no post-mortem, sintetiza-se o contrato que faltava — é assim que a cobertura cresce organicamente.8
Vale a advertência que atravessou o retiro europeu: tire o humano do caminho crítico da contenção, mas não da revisão. A revisão é onde a equipe aprende os padrões e os compromissos que o modelo escolheu, e há preocupação séria e recorrente com a erosão da formação de julgamento quando esse espaço desaparece.7
A ENGENHARIA DOS 5 SEGUNDOS
Dois relógios, e só um deles tem prazo.
O retiro europeu descreveu um diagnóstico chamado “problema dos dois relógios”: equipes medem o relógio de produzir e esquecem o relógio de esperar por uma decisão.7 A defesa tem o mesmo problema, com nomes diferentes.
O relógio de contenção tem prazo duro e mede segundos. O relógio de compreensão não tem prazo duro e mede minutos ou horas. Confundir os dois é a causa raiz da maioria das arquiteturas de SOC que não escalam: elas colocam trabalho cognitivo dentro de uma janela que só comporta trabalho determinístico.
Cinco restrições de engenharia tornam esse orçamento factível. Elas não são recomendações — são o que separa um modelo implementável de um diagrama bonito.
- A decisão mora no plano de dados. Se o evento precisa viajar até um repositório central remoto para ser avaliado, o orçamento já foi consumido na rede. Isso é escolha arquitetural, não ajuste fino.
- Modelos são pré-compilados. Linhas de base, limiares e políticas viram estruturas de decisão carregadas em memória. O treino é assíncrono e versionado; a inferência é lookup.
- Sem enriquecimento externo síncrono. Reputação, inteligência de ameaça e contexto de negócio entram na compilação, nunca na decisão.
- Ações idempotentes e reversíveis. Revogar sessão, invalidar token, segurar egresso para destino não declarado, exigir reautenticação forte, colocar carga em quarentena — todas com caminho de reversão testado. O “desfazer” é parte do controle, não um plano de contingência.
- Orçamento medido como SLO, por etapa. Não existe “tempo médio de resposta”. Existe p50, p95 e p99 por classe de ação, com alarme no p99.
E uma honestidade necessária: cinco segundos só é alcançável para um conjunto definido de ações e onde a telemetria já é local ao ponto de atuação. Em ambientes onde o sinal precisa atravessar fronteiras de rede até um lago de dados remoto, o número real será outro — e o valor do modelo passa a ser tornar isso explícito e mensurável, em vez de escondê-lo dentro de um MTTR agregado.
INTEGRAÇÃO
Um artefato, três saídas.
A integração entre camadas não acontece por conectores ponto a ponto. Acontece porque um único artefato é compilado em três formatos diferentes, consumidos por três consumidores diferentes, e mantidos em sincronia por construção.

Na prática, a seção de salvaguardas do contrato tem a forma abaixo. O formato importa menos do que a propriedade: precisa ser legível por máquina, revisável por humano e capaz de reprovar um merge.
Sete linhas de declaração produzem dezenove artefatos de defesa que, hoje, seriam escritos à mão por três equipes diferentes, em três ferramentas diferentes, e divergiriam na primeira refatoração.
O mapa de planos
Descrito por capacidade, e não por produto, o modelo tem seis planos. A propriedade que interessa é a direção do fluxo: a intenção desce compilada, a telemetria e a evidência sobem. Nenhum plano conversa diretamente com outro que não seja adjacente.
GOVERNANÇA
Autonomia calibrada ao risco, nunca uniforme.
O erro recorrente descrito no retiro europeu é aplicar uma política única de adoção — “acelerar em tudo” ou “travar tudo” — a um portfólio com perfis de risco muito diferentes. As organizações mais eficazes escalonam explicitamente por criticidade do sistema, maturidade da equipe e exposição regulatória.7
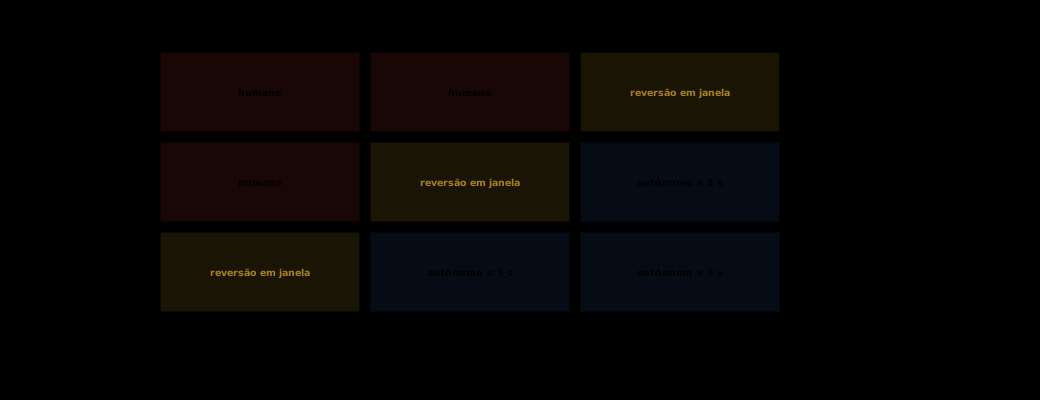
Para resposta automática, os dois eixos que importam são reversibilidade e raio de impacto — e ambos já estão declarados no contrato, o que torna a faixa de autonomia uma consequência do artefato, não uma decisão de comitê.
IMPLANTAÇÃO
Noventa dias, três ondas, um serviço por vez.
O modelo é implantável por serviço, e essa é a propriedade que o torna viável. Não existe fase de plataforma antes de existir valor.
Dias 0 a 30 — medir a verdade. Escolha três serviços críticos. Instrumente o ponto de atuação e estabeleça a linha de base honesta dos dois relógios: quanto tempo, hoje, entre o sinal e cada classe de ação de contenção — p50, p95 e p99, por classe, sem médias agregadas. Em paralelo, defina o conjunto de ações reversíveis e teste o desfazer de cada uma. Se o desfazer não foi exercitado, a ação não existe.
Dias 30 a 60 — compilar. Escreva o contrato de intenção dos três serviços e compile-o em política, detecção e teste. Ligue o avaliador adversarial no pipeline com limiares duros. Treine a linha de base comportamental sobre a telemetria própria. Rode tudo em modo sombra: o motor decide e registra, mas não age. Compare a decisão sombra com a decisão humana registrada — essa comparação é o melhor conjunto de calibração que a organização terá.
Dias 60 a 90 — atuar na faixa azul. Ative apenas as ações de alta reversibilidade e raio pequeno. Meça taxa de reversão, custo de reversão e latência por etapa. Feche o primeiro laço completo: incidente real, contrato corrigido, três saídas regeradas, teste adversarial provando a correção.
As métricas que substituem o MTTR
O indicador agregado de tempo médio de resposta esconde exatamente o que este modelo tenta expor. Sete substitutos, todos coletáveis:
CONTRAPONTO
Seis maneiras de este modelo falhar.
Um modelo que só se apresenta pelos acertos não é um modelo, é material de venda. Estas são as falhas prováveis, com a mitigação correspondente.
1. O contrato vira teatro de documentação
O risco mais alto e o mais banal. Equipes escrevem contratos porque a auditoria pede, ninguém os compila, e em seis meses eles descrevem um sistema que não existe mais. Mitigação: contrato que não compila em política não conta como cobertura, e a latência de sincronia é indicador de primeira linha.
2. O avaliador fica complacente
É o achado mais reproduzido da engenharia de harness: o avaliador continua sendo um modelo, e modelos tendem a ser generosos com saídas de modelos. Um avaliador mal calibrado identifica o problema legítimo e depois se convence de que não era grave.9 Mitigação: calibração com exemplos e notas detalhadas, limiares duros por critério, julgamento misto determinístico e não determinístico, e leitura periódica dos registros do avaliador procurando onde o julgamento dele divergiu do humano.
3. A automação vira arma
Um motor que revoga sessões é, para o adversário, um botão de indisponibilidade. Mitigação: limite de taxa por classe de ação, autenticação da própria decisão, exigência de dois sinais independentes concordando e registro imutável de quem — ou o quê — disparou cada ação.
4. A revisão humana desaparece
Tirar o humano dos cinco segundos é o objetivo. Tirá-lo da revisão é dano colateral. A preocupação com a erosão do aprendizado apareceu de forma independente em pelo menos seis sessões do retiro europeu, e há indício de degradação mensurável de pensamento crítico quando a assistência substitui a prática.7 Mitigação: revisão de contrato em par, com o sênior conduzindo o desenho e o júnior operando as ferramentas.
5. O custo escapa
Orçamentos anuais de token consumidos em três meses já foram relatados, sem detecção até virarem crise.7 Mitigação: manter o modelo fora do caminho quente é a maior economia estrutural disponível; custo por decisão vira métrica de governança com dono nomeado.
6. A expectativa executiva não bate com a entrega
A distância entre o que conselhos esperam de IA e o que engenheiros conseguem entregar foi apontada como risco maior do que qualquer limitação técnica, com estimativas realistas na faixa de 2 a 3 vezes, não 10.7 Mitigação: este modelo entrega um número verificável e específico — tempo até contenção por classe de ação — em vez de uma promessa de produtividade.
FECHO
A pergunta que a comunidade precisa responder junta.
A síntese das cinco referências que originaram este texto é, no fundo, uma só ideia. A engenharia de software descobriu em 2026 que o gargalo saiu da geração e foi para a verificação, e que o diferencial competitivo migrou do modelo para o harness — o arcabouço de contexto, guardrails determinísticos e laços de retorno em torno do modelo.7 A segurança da informação está exatamente uma volta atrás nessa mesma curva: continua investindo em geração de detecções quando o gargalo já é a verificação de que a cobertura existe. O que o modelo TRAMA propõe não é mais uma camada. É mover a fonte da detecção para o único lugar onde a verdade sobre o comportamento esperado pode existir — o artefato de intenção que a engenharia produz — e depois tornar a contenção rápida o bastante para caber na janela real do adversário, tirando dela tudo o que não é determinístico.
Três perguntas para quem trabalha com isso todo dia. Não são retóricas — as respostas ajudariam a comunidade inteira a calibrar:
- Que percentual dos seus serviços em produção tem hoje, versionado junto ao código, um registro legível por máquina do que aquele serviço tem permissão de fazer?
- Quantas ações de contenção você autorizaria previamente, sem medo — e para quantas delas o caminho de reversão já foi exercitado em teste, e não apenas documentado?
- O agente que valida suas regras de detecção é o mesmo que as escreveu?
Se a resposta à terceira pergunta for “sim”, vale começar por ali. É a mudança mais barata das três e, segundo a evidência publicada, a de maior alavancagem.
FONTES
Referências
IBM Security e Ponemon Institute. Cost of a Data Breach Report 2026, jul. 2026. Estudo com 602 organizações violadas entre março de 2025 e fevereiro de 2026. newsroom.ibm.com
IBM Brasil. Custo médio de uma violação de dados no Brasil atinge R$ 7,19 milhões, jul. 2025. Inclui o ciclo global de 241 dias para identificar e conter. brasil.newsroom.ibm.com
CrowdStrike. 2026 Global Threat Report, fev. 2026. crowdstrike.com
Verizon. 2026 Data Breach Investigations Report, mai. 2026. Mais de 22 mil violações confirmadas. verizon.com
Veracode. 2026 GenAI Code Security Report, jul. 2026. Mais de 100 modelos avaliados em quatro janelas de teste. veracode.com
GitGuardian. The State of Secrets Sprawl 2026, mar. 2026. gitguardian.com
Thoughtworks e Martin Fowler. The Future of Software Engineering — Retreat Findings, Engelberg, jun. 2026. thoughtworks.com
Wei Zhang e Jessie Jie Xia. Structured-Prompt-Driven Development (SPDD), martinfowler.com, abr. 2026. martinfowler.com
Prithvi Rajasekaran. Harness design for long-running application development, Anthropic Engineering, mar. 2026. anthropic.com
Nubank. Nubank acquires Hyperplane to accelerate AI-first strategy, jun. 2024. nubank.com.br
Rebecca Szkutak. Why Onyx thinks its open source solution will win enterprise search, TechCrunch, mar. 2025. techcrunch.com
CERT.br. Estatísticas de notificações de incidentes no Brasil, série pública mantida desde 1999. stats.cert.br
Este artigo descreve um modelo de arquitetura, não um produto. Nenhuma solução comercial é citada nas pranchas por decisão de desenho: o objetivo é que o modelo seja implementável com qualquer combinação de ferramentas que respeite os contratos entre camadas. Números atribuídos a relatórios refletem as edições citadas; verifique as versões mais recentes antes de usá-los em decisão de investimento.
Rogério Athayde – CTO da Keeggo


